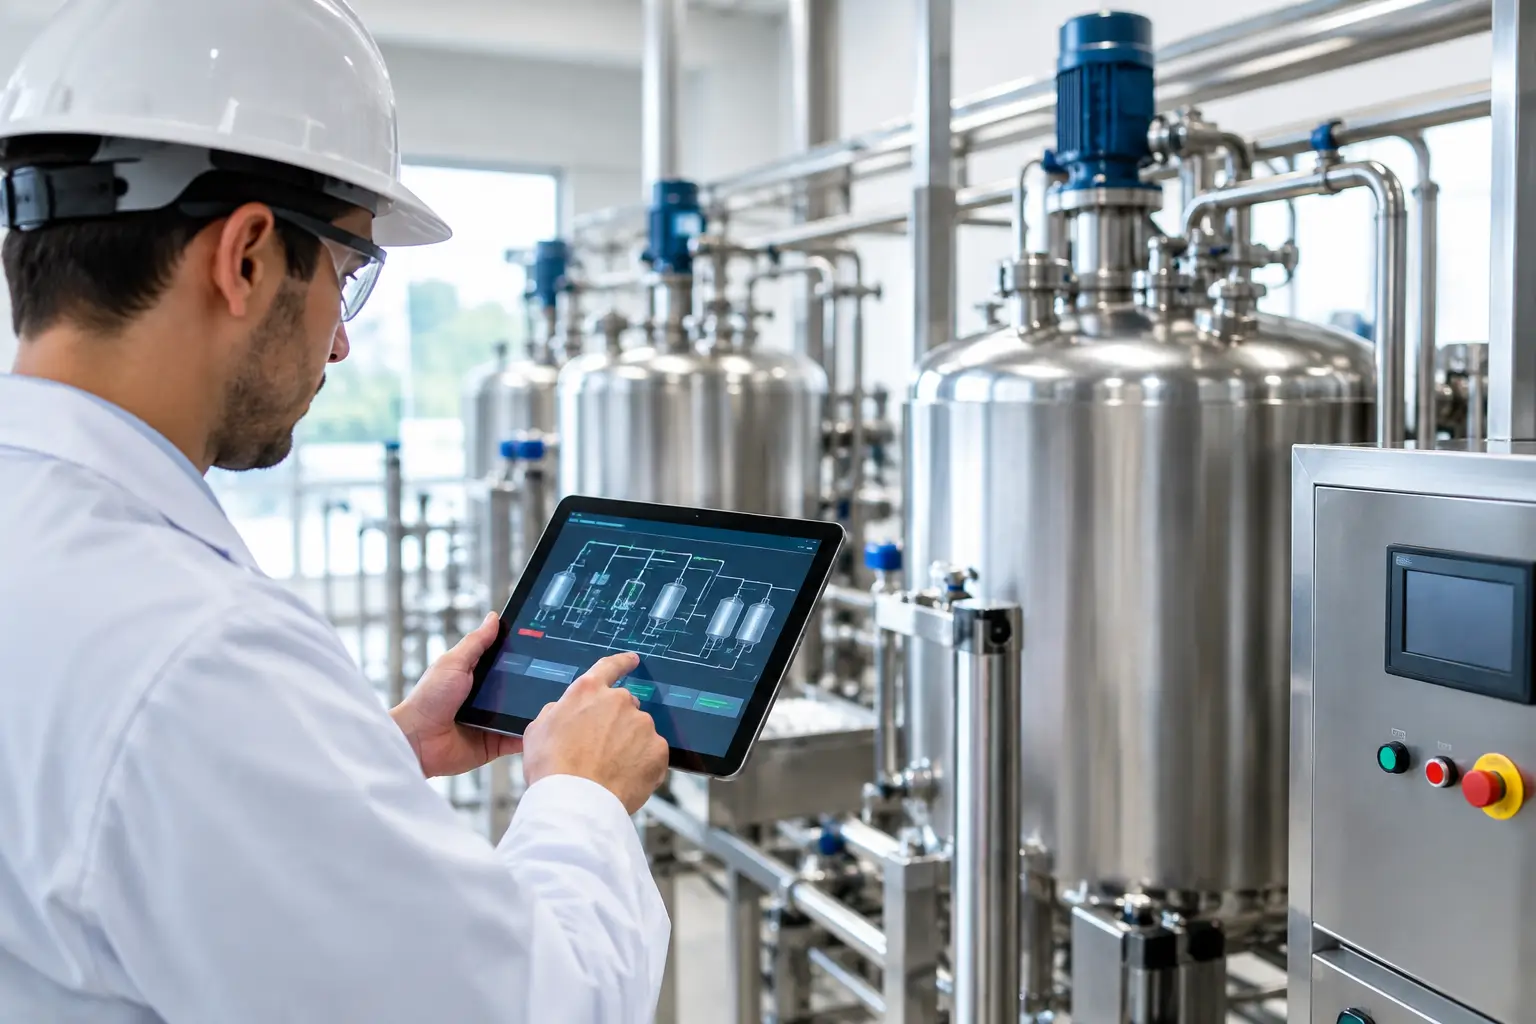
Un lote detenido por una alarma sin causa documentada, una receta modificada sin control de versiones o una señal de temperatura sin calibración vigente pueden comprometer mucho más que la productividad. En una planta regulada, la automatización farmacéutica debe proteger la calidad del producto, conservar la evidencia de cada operación y permitir que el personal responda con criterio ante una desviación.
La automatización no consiste únicamente en sustituir controles manuales por PLC, HMI o SCADA. Su función es traducir los requerimientos de proceso, calidad y validación en una arquitectura que controle variables críticas, registre datos confiables, gestione accesos y mantenga la operación disponible. El alcance correcto depende del proceso, la clasificación del área, el nivel de riesgo del producto y los sistemas que ya existen en planta.
Qué debe resolver la automatización farmacéutica
En manufactura farmacéutica, las variables de proceso tienen una relación directa con atributos críticos de calidad. Temperatura, presión, flujo, nivel, pH, conductividad, tiempo de mezcla, velocidad de agitación y diferenciales de presión son ejemplos frecuentes. Una lectura aislada no es suficiente: el sistema debe adquirir la señal correctamente, aplicar la estrategia de control definida, generar alarmas útiles y conservar el historial necesario para investigar eventos.
Esto aplica tanto a procesos de formulación y preparación como a servicios críticos, sistemas de agua, CIP/SIP, HVAC, salas limpias, empaque y serialización, según el alcance de cada instalación. En todos los casos, el diseño debe partir de una pregunta operativa: ¿qué condición debe mantenerse, cómo se detecta una desviación y qué evidencia debe quedar disponible?
La respuesta se documenta desde la ingeniería. Un URS bien planteado establece necesidades del usuario y restricciones del proceso; la especificación funcional define secuencias, interbloqueos, permisos, alarmas, recetas y reportes. A partir de ello se desarrollan P&ID, listas de I/O, arquitectura de control, filosofía de alarmas y criterios de aceptación. Cuando estos documentos se omiten o se elaboran tarde, la programación se vuelve reactiva y las pruebas de aceptación descubren ambigüedades que debieron resolverse antes de fabricar un tablero o configurar una pantalla.
Control de proceso: precisión antes que complejidad
Un lazo PID no mejora un proceso por el simple hecho de existir. Requiere instrumentación adecuada, instalación correcta, escalamiento consistente, una válvula o elemento final de control dimensionado para el servicio y una sintonía compatible con la dinámica real del equipo. Un transmisor de presión mal ubicado o una válvula sobredimensionada puede provocar oscilaciones, falsas alarmas y pérdidas de estabilidad aunque el programa del PLC sea correcto.
Por eso la automatización debe integrar el instrumento de campo con la lógica de control. La ingeniería revisa rango, exactitud, materiales de contacto, tipo de señal, clasificación eléctrica, accesibilidad para mantenimiento y requisitos de calibración. También define el comportamiento seguro ante fallas de comunicación, pérdida de aire de instrumentos, interrupción de energía o valores fuera de rango.
En una preparación de lote, por ejemplo, una secuencia puede requerir verificar nivel mínimo, confirmar disponibilidad de utilidades, dosificar por masa o caudal, controlar temperatura de chaqueta, habilitar agitación y registrar los tiempos de cada fase. Los permisos no deben depender de que el operador recuerde cada condición. El sistema debe aplicar interbloqueos explícitos, mostrar la causa de una inhibición y permitir la intervención manual solo bajo roles y procedimientos definidos.
Recetas, secuencias y gestión de excepciones
Las recetas reducen la variabilidad cuando están vinculadas a parámetros aprobados, límites operativos y control de cambios. Sin embargo, no todos los procesos requieren una plataforma compleja de gestión de lotes. Para algunas operaciones, una secuencia estructurada en PLC con parámetros protegidos y registros en SCADA puede ser suficiente. En procesos multiproducto, con múltiples unidades, fases, fórmulas y requerimientos estrictos de revisión, conviene evaluar una solución de gestión de recetas o batch con mayor capacidad.
La selección debe responder al riesgo y al ciclo de vida esperado, no a una lista de funciones. También debe contemplar las excepciones: pausas, reanudaciones, desvíos, reinicios controlados y acciones ante pérdida de comunicación. Una secuencia que solo funciona en condiciones ideales traslada el riesgo al operador durante un evento real.
Datos confiables y cumplimiento regulatorio
Un sistema automatizado puede generar miles de registros por turno y, aun así, no entregar datos útiles para calidad o auditoría. La confiabilidad de los datos depende de que exista contexto: quién ejecutó una acción, qué cambió, cuándo ocurrió, con qué equipo y bajo qué condiciones de proceso.
Cuando el proyecto lo requiere, los principios de 21 CFR Part 11 orientan la implementación de controles para registros y firmas electrónicas. En la práctica, esto puede incluir cuentas de usuario individuales, niveles de autorización, contraseñas administradas, bitácoras de auditoría, sellos de tiempo, control de versiones y revisión de eventos. GAMP 5 aporta un enfoque basado en riesgo para definir cuánto debe especificarse, verificarse y documentarse según la naturaleza del sistema y su impacto.
Cumplir no equivale a activar una función del SCADA. Requiere configurar los controles, probarlos contra requerimientos predefinidos y documentar la evidencia. Si un operador modifica un setpoint crítico, por ejemplo, el sistema debe definir si la acción está permitida, quién puede realizarla, si requiere justificación y dónde se consulta el historial. Estas decisiones deben estar especificadas antes de programar, no añadirse al final del comisionamiento.
La ciberseguridad industrial también forma parte de la integridad de datos. Segmentar redes, administrar accesos remotos, respaldar configuraciones y controlar cuentas privilegiadas reduce la exposición a cambios no autorizados y facilita la recuperación ante fallas. La estrategia debe ser compatible con la operación de planta: un control excesivamente restrictivo puede impedir una respuesta de mantenimiento urgente, mientras que un acceso abierto sin trazabilidad crea un riesgo mayor.
Arquitectura escalable sin perder mantenibilidad
Una arquitectura típica puede integrar PLC, HMI locales, SCADA, servidores de historial, instrumentación de campo, variadores de frecuencia, tableros de control y fuerza, así como redes industriales. Plataformas como SIMATIC S7, TIA Portal, WinCC, PCS 7, SINAMICS y redes PROFINET o PROFIBUS permiten construir soluciones consistentes, pero la tecnología seleccionada debe ser compatible con la infraestructura, las políticas de soporte y las competencias de mantenimiento de la planta.
La escalabilidad no significa instalar capacidad que no se utilizará. Significa reservar direcciones, dimensionar adecuadamente la red, segmentar áreas funcionales, ordenar nomenclaturas y documentar interfaces para que una ampliación posterior no obligue a rediseñar el sistema. La estandarización de bloques de software, faceplates de HMI, alarmas y planos eléctricos también reduce tiempos de diagnóstico y facilita la transferencia al personal de planta.
En proyectos de modernización, es frecuente encontrar PLC obsoletos, HMI sin respaldo, redes con topologías desconocidas y documentación que no coincide con la instalación. Una migración responsable empieza con un levantamiento de campo y un diagnóstico de obsolescencia. Después se define una estrategia de transición: reemplazo por etapas, ventanas de paro, pruebas con señales simuladas, contingencia para reversión y validación de comunicaciones con equipos existentes.
Pruebas y puesta en marcha: donde se confirma el diseño
Una especificación correcta no garantiza una implementación correcta. Las pruebas FAT permiten verificar en taller la lógica de PLC, pantallas HMI, alarmas, secuencias, comunicaciones simuladas, tableros y documentación antes de movilizar el equipo a planta. Corregir una falla de lógica en esta etapa suele ser menos riesgoso que resolverla durante una ventana limitada de paro.
En sitio, las pruebas SAT, el I/O Check y el comisionamiento confirman que cada señal, actuador, instrumento, enclavamiento y pantalla responde conforme a lo especificado. La puesta en marcha requiere coordinación entre automatización, mantenimiento, producción, calidad, validación y seguridad. Los pendientes deben clasificarse por criticidad y cerrarse con evidencia, no quedar como anotaciones informales posteriores al arranque.
Los entregables finales sostienen la mantenibilidad del sistema: respaldos de software, planos eléctricos, arquitectura de red, listas de I/O, manuales, reportes de FAT/SAT, protocolos ejecutados y documentación As-Built. Sin esta base, una modificación futura puede introducir riesgos difíciles de detectar.
Cómo definir un proyecto viable
Antes de solicitar una propuesta, conviene delimitar el proceso afectado, los equipos involucrados, las variables críticas, los paros disponibles y los requerimientos de calidad. También es necesario identificar qué activos deben conservarse, qué interfaces existen con sistemas superiores y qué documentación está disponible. Esta información permite comparar alcances técnicos reales, no solo precios de integración.
ProAIC Automatización puede desarrollar el proyecto desde la ingeniería conceptual y especificación hasta la fabricación de tableros, programación, pruebas, comisionamiento y documentación. El valor de ese enfoque integral está en mantener trazabilidad entre el requerimiento original, la solución implementada y la evidencia de aceptación.
Una automatización bien ejecutada deja a la planta con algo más útil que nuevas pantallas o un PLC reciente: deja una operación entendible, controlable y documentada. Ese es el punto de partida para sostener calidad, atender auditorías y modernizar sin perder control del proceso.