Una puerta de resguardo que permite reiniciar una máquina mientras un operador aún está dentro de una zona peligrosa no es un detalle de programación: es una condición de riesgo que debe resolverse desde la ingeniería. Entender cómo implementar enclavamientos de seguridad implica definir qué riesgos se controlan, qué condición segura debe alcanzar el equipo y cómo demostrar que la función responde correctamente durante toda la vida operativa de la instalación.
Un enclavamiento bien diseñado protege a las personas sin introducir paros falsos, puentes improvisados o secuencias difíciles de mantener. Para lograrlo, la lógica de seguridad, los dispositivos de campo, el circuito eléctrico, el PLC y el procedimiento de operación deben responder al mismo criterio funcional.
Qué debe resolver un enclavamiento de seguridad
Un enclavamiento de seguridad evita o detiene un movimiento peligroso cuando se presenta una condición no segura. Puede asociarse con puertas y guardas móviles, interruptores de posición, cortinas ópticas, tapetes de seguridad, mandos bimanuales, paros de emergencia, presión neumática o hidráulica, velocidad reducida y posición segura de ejes.
No todo permiso de proceso es un enclavamiento de seguridad. Por ejemplo, impedir el arranque de una bomba porque el nivel de un tanque es bajo protege al equipo y al proceso, pero no necesariamente constituye una función de seguridad para personas. En cambio, impedir el movimiento de una llenadora cuando se abre una guarda de acceso sí puede ser una función de seguridad, si existe exposición a atrapamiento, corte o movimiento inesperado.
Esta distinción evita un error habitual: tratar todas las alarmas e interlocks como si tuvieran la misma criticidad. Las funciones de seguridad requieren una arquitectura, diagnóstico, validación y control de cambios proporcionales al riesgo identificado.
Enclavamiento de guarda, bloqueo y liberación
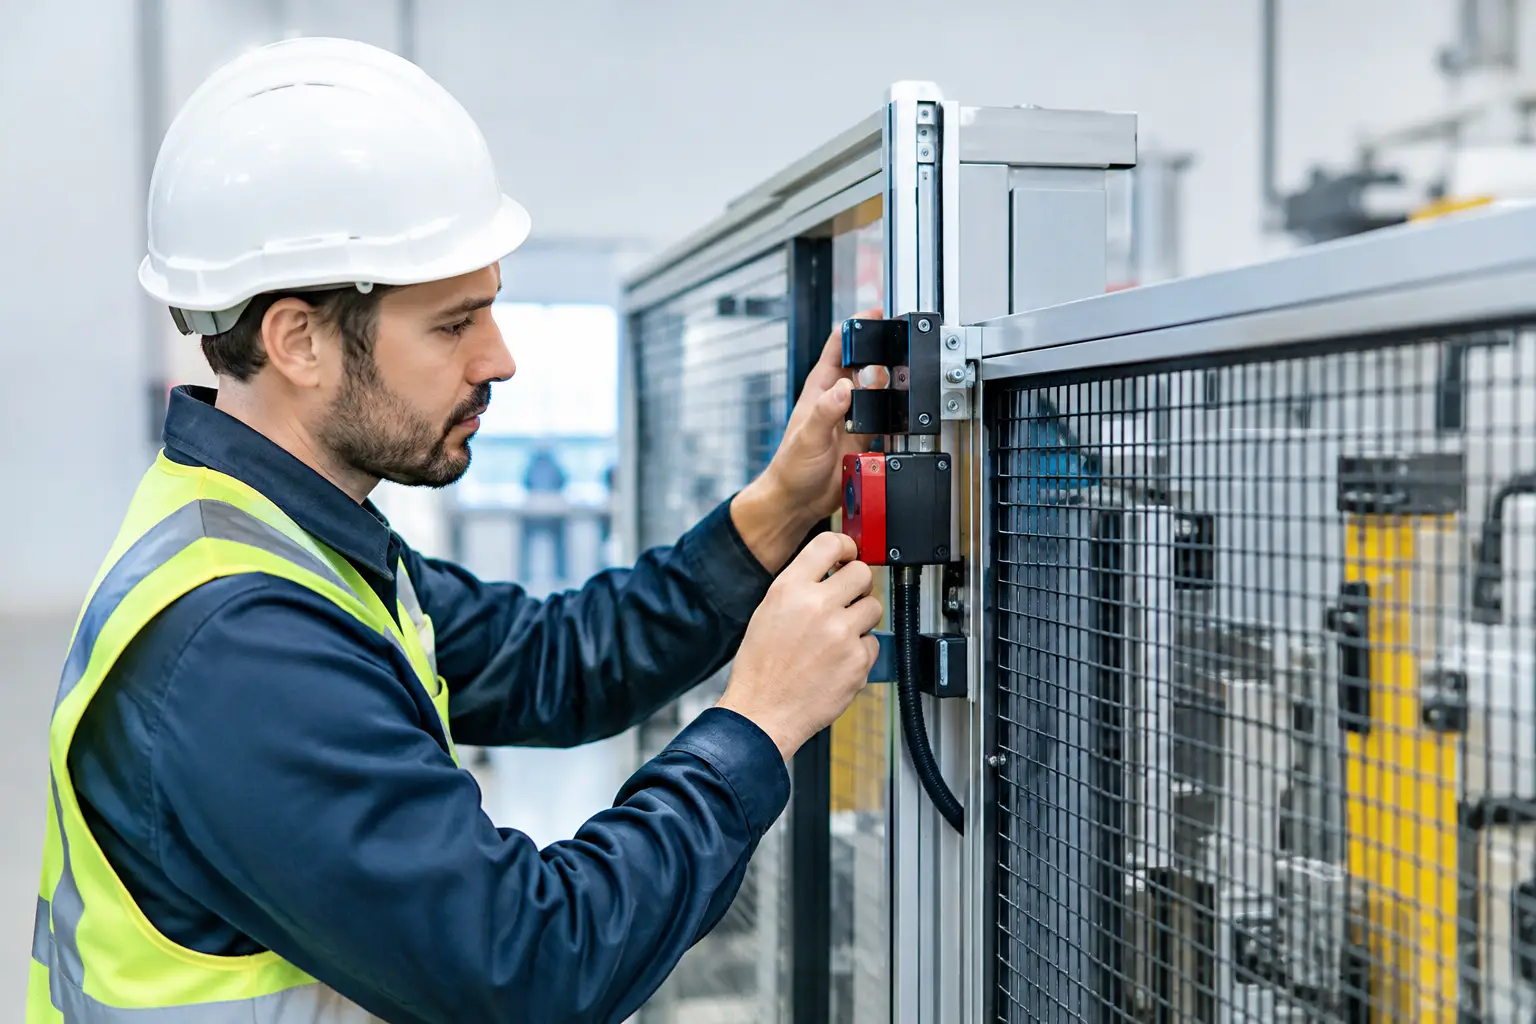
En maquinaria con inercia, temperatura, presión o movimientos que no se detienen de forma inmediata, un simple interruptor de puerta puede no ser suficiente. La guarda debe permanecer bloqueada hasta que el peligro desaparezca. Esto puede requerir un dispositivo con bloqueo por solenoide, monitoreo de pestillo y una señal confiable de velocidad cero, presión descargada o posición segura.
También debe definirse qué ocurre ante pérdida de energía. El criterio depende de la evaluación de riesgos: un bloqueo que se libera por falta de energía puede facilitar la evacuación, pero podría permitir acceso anticipado a una zona peligrosa. Un bloqueo que permanece cerrado puede conservar la protección, pero exige evaluar la salida de personal y los procedimientos de rescate.
Seguridad funcional no equivale a una entrada digital
Conectar un sensor de puerta a una entrada estándar de PLC y programar una condición de paro puede ser adecuado para una secuencia operativa, pero por sí solo no ofrece la tolerancia a fallas ni la capacidad de diagnóstico exigida por muchas funciones de seguridad. Un cable roto, un contacto soldado o una falla de salida podrían dejar la máquina disponible para arrancar.
Según el riesgo y la arquitectura requerida, la función puede implementarse con relevadores de seguridad, módulos de seguridad o un PLC de seguridad. En plataformas Siemens, por ejemplo, un sistema SIMATIC con CPU y E/S failsafe permite integrar lógica de seguridad, diagnóstico y comunicación con HMI o SCADA, manteniendo la separación funcional entre el programa estándar y el programa de seguridad.
Cómo implementar enclavamientos de seguridad desde la ingeniería
El punto de partida no es seleccionar un interruptor, sino analizar el peligro real de la máquina o proceso. La evaluación debe considerar tareas normales, limpieza, ajuste, cambio de formato, mantenimiento, atascos y operación manual. En muchas plantas, los incidentes potenciales aparecen durante esas actividades y no durante el ciclo automático nominal.
La metodología puede alinearse con principios de ISO 12100 y, de acuerdo con el proyecto, con IEC 60204-1, ISO 13849-1, IEC 62061, NOM, NFPA 79 u otros requerimientos internos o regulatorios aplicables. La norma seleccionada no sustituye el análisis de ingeniería: define un marco para justificar la reducción de riesgo y verificar la función diseñada.
1. Definir la función segura y el estado seguro
Cada función debe describirse con precisión. No basta indicar “paro por puerta abierta”. Es necesario establecer qué movimientos se detienen, con qué categoría de parada, en qué tiempo, qué energía se elimina o controla, cómo se inhibe el rearranque y bajo qué condiciones se permite restablecer la operación.
En un transportador con puntos de atrapamiento, la función podría requerir detener los motores, retirar el comando de marcha mediante contactores monitoreados o una función segura del variador, y exigir un restablecimiento manual fuera de la zona de riesgo. En un sistema con servoejes, puede ser más conveniente emplear funciones como Safe Torque Off, Safe Stop o velocidad limitada segura, siempre que la evaluación justifique su aplicación.
El estado seguro no siempre significa desenergizar toda la máquina. En algunos procesos, una parada brusca puede generar derrame, daño de producto o un riesgo adicional. Por ello, puede requerirse una secuencia controlada antes de alcanzar una condición segura. Lo relevante es que el comportamiento esté definido, sea verificable y no dependa de una acción incierta del operador.
2. Determinar el nivel de desempeño requerido
La evaluación de riesgos permite establecer el nivel de desempeño o integridad de seguridad que necesita la función. Factores como severidad de la lesión, frecuencia de exposición, posibilidad de evitar el peligro y características del acceso influyen en esta decisión.
A partir de ese resultado se seleccionan dispositivos, arquitectura de canales, cobertura de diagnóstico, comportamiento ante fallas y medidas contra fallas de causa común. Un sistema de dos canales con monitoreo de discrepancia puede detectar condiciones que una señal única no detectaría. Sin embargo, duplicar señales sin revisar cableado, alimentación, contactos y lógica no convierte automáticamente un circuito en seguro.
3. Diseñar la arquitectura eléctrica y de control
La arquitectura debe documentar desde el dispositivo de campo hasta el elemento final que elimina o controla el peligro. Esto incluye diagramas eléctricos, lista de I/O, filosofía de operación, matriz causa-efecto, narrativa funcional y, cuando aplique, cálculos de desempeño de seguridad.
En circuitos con contactores, es habitual incorporar monitoreo de dispositivos externos para confirmar que los elementos de potencia respondieron a la orden. En variadores y servodrives, deben revisarse las entradas de seguridad, el comportamiento de las funciones seguras, las categorías de parada y la integración con la lógica de la máquina. La retroalimentación de estado al HMI es útil para diagnóstico, pero no debe sustituir la cadena de seguridad.
También es necesario separar claramente las señales de seguridad de las señales de proceso en planos, borneras, redes y programación. Si se emplea comunicación industrial para seguridad, como PROFIsafe sobre PROFINET, se debe configurar y probar conforme a la arquitectura aprobada, incluyendo direccionamiento, parámetros y diagnóstico de comunicación.
Programación: permisos, restablecimiento y prevención de rearranque
La lógica debe impedir que la restauración de una puerta, cortina o paro de emergencia genere por sí misma un arranque. El restablecimiento confirma que la función de seguridad está disponible, pero no debe ser entendido como una orden automática de marcha. La orden de arranque debe requerir una acción deliberada, desde una ubicación que permita verificar que no haya personal expuesto.
En equipos extensos o con varias zonas de acceso, conviene sectorizar los enclavamientos. Una guarda abierta en una estación no siempre debe detener toda la línea si es posible aislar de manera segura la zona afectada. Esta decisión depende de los movimientos compartidos, transferencias de producto, energías comunes y rutas de acceso. La sectorización mejora disponibilidad, pero aumenta la complejidad de la evaluación, el cableado y la lógica de diagnóstico.
Los modos manual, mantenimiento y ajuste merecen atención especial. Reducir velocidad puede ser una medida válida en ciertas tareas, pero solo cuando se controla de forma confiable, se limita el acceso y se documenta el procedimiento. Usar una llave selectora o una pantalla HMI como única barrera para entrar a una zona peligrosa no es una solución suficiente.
Pruebas FAT, SAT y evidencia de validación
Un enclavamiento no queda terminado cuando el programa compila. Debe probarse contra la especificación funcional y contra las condiciones reales de instalación. Durante FAT es posible verificar secuencias, alarmas, causas-efecto, condiciones de falla simuladas y trazabilidad de señales antes de enviar tableros o equipos a planta.
En SAT y puesta en marcha, la prueba debe confirmar la instalación física, el sentido de operación, el tiempo de paro, el bloqueo de guardas, la retroalimentación de contactores o variadores, el reinicio controlado y el diagnóstico mostrado al personal de operación y mantenimiento. Como mínimo, la evidencia de prueba debe cubrir:
- Activación individual de cada dispositivo de seguridad y respuesta de la función asociada.
- Simulación de fallas previsibles, como apertura de canal, discrepancia de señales o pérdida de comunicación.
- Verificación de que no exista rearranque automático después de restablecer una condición segura.
- Confirmación de que los elementos finales, como contactores, válvulas o drives, alcancen el estado definido como seguro.
Los resultados deben quedar en protocolos, planos As-Built, respaldos de software, listas de parámetros y registros de cambios. Esta documentación reduce el tiempo de diagnóstico posterior y evita que una modificación de mantenimiento degrade una función crítica sin que nadie lo advierta.
Mantener el enclavamiento operativo en planta
La seguridad se debilita cuando un dispositivo genera disparos repetitivos y el personal lo puentea para recuperar producción. La respuesta no debe ser normalizar el bypass, sino diagnosticar la causa: mala alineación mecánica, vibración, cables dañados, conectores inadecuados, tolerancias de montaje, lógica mal definida o procedimientos operativos incompletos.
Una estrategia de mantenimiento debe incluir inspecciones funcionales, revisión de guardas y actuadores, comprobación de tiempos de paro cuando aplique, control de respaldos y gestión formal de modificaciones. Tras una migración de PLC, sustitución de variador o cambio mecánico, es indispensable revisar si la función de seguridad conserva el comportamiento validado.
ProAIC Automatización puede desarrollar esta implementación desde el levantamiento en planta y la definición funcional hasta la integración de tableros, programación, FAT, SAT, comisionamiento y documentación. El objetivo no es añadir señales de paro, sino establecer funciones de seguridad trazables que protejan al personal y mantengan la operación bajo control.
Antes de modificar una guarda, un tablero o una rutina de PLC, conviene plantear una pregunta concreta: cuando ocurra una falla previsible o una intervención humana, ¿la máquina llegará a un estado seguro y será posible demostrarlo? Esa respuesta debe estar en la ingeniería, las pruebas y la documentación, no solo en la experiencia de quien programó el equipo.